CAINE: Computer Aided INvestigative Environment

Publicado por Julio San José el 21 de Enero de 2009 | Comentarios (0)

CAINE es un LiveCD creado para el Centro de Investigación en Seguridad (CRIS), nace con el espiritu de simplificar el uso de este tipo e heramientas, intentando hacer la vida más sencilla a los investigadores durante la recogida y analisis de evidencias electronicas.
PDA Forensic Tools: And overview and analysis

Publicado por Julio San José el 16 de Enero de 2009 | Comentarios (0)

NIST ha publicado “PDA Forensic Tools: An Overview and Analysis” una interesante guia de aproximadamente 60 paginas donde se revisan los programas de analisis forense y de data discovery para PDA, .

International Workshop on e-Forensics Law

Publicado por Julio San José el 13 de Enero de 2009 | Comentarios (0)

El proximo 19 de Enero del 2009 se celebrará en Adelaide (Australia) el congreso International Workshop on e-Forensics Law que se centrará en los aspectos jurídicos y reglamentarios de las pruebas digitales y forenses en materia de telecomunicaciones, información y multimedia.

F.I.R.E - Forensic and Incident Response Environment Bootable CD

Publicado por Julio San José el 13 de Enero de 2009 | Comentarios (0)

FIRE esta basado en knoppix, esta orientada al analisis forense, recuperacion de datos, analisis de virus, etc. Se trata tambien de un CD live o autoarrancable que lleva incoporado un conjunto de herramientas para realizar todo lo anterior.

Dos nuevos documentos del NCFS

Publicado por Julio San José el 6 de Enero de 2009 | Comentarios (0)

El National Center for Forensic Science de la University of Central Florida “NCFS” ha publicado dos nuevos documentos para su revision y comentarios publicos. Los documentos en cuestión “A Guide for Planning and Implementing a Compute Forensic Unit” y “A Managers Guide for a Computer Forensic Unit” estan destinados a todos aquellos que tengan que implentar o dirigir una unidad de analisis forense. Deben de ser usados conjuntamente con el informe del NIJ Research Report “Forensic Laboratories: Handbook for Facility Planning, Design, Construction and Moving”; April, 1998.

Si una vez leidos y revisados, deseamos enviar comentarios, estos deberan ser enviados a la dirección: [email protected]

Post-mortem para un UNIX

Publicado por Julio San José el 16 de Diciembre de 2008 | Comentarios (0)

The Coroner’s Toolkit es todo un clasico del analisis forense y el analisis post-mortem de un sistema UNIX.

Fue presentado por Dan Farmer y Wietse Venema en la Computer Forensics Analysis de Agosto de 1999. Imprescindible para todos aquellos que se adentren en el mundo del analisis de sistemas Unix,

COFEE

Publicado por Julio San José el 12 de Diciembre de 2008 | Comentarios (0)

Microsoft ha decidido colaborar con las fuerzas policiales en sus investigaciones y para ello lanzó un dispositivo denoniminado COFEE: Computer Online Forensic Evidence Extractor. Su distribución se encuentra restringida a las fuerzas y cuerpos de seguridad.

Se trata de un USB que dispone de dispone de 150 comandos qque permiten la extraccion de la informacion de un ordenador sin necesidad de confiscarlo y trasladarlo.

Con las analogías a vueltas

Publicado por Paloma LLaneza el 11 de Diciembre de 2008 | Comentarios (1)

Tomàs Delclós en su artículo de portada del CiberPa@ís de hoy nos cuenta magistralmente como anda de embarullado el criterio de los magistrados en esto de la prueba electrónica. Y encima va y nos saca como luchadores de la cosa evidencil.

Gracias, Tomás, por contar con nosotros.

Helix3

Publicado por Julio San José el 9 de Diciembre de 2008 | Comentarios (0)

Helix3 es un ‘live CD’ que incorpora todo lo necesario para el computer forensic, incident response y e-discovery.

Esta basada en una distribución especializada de Linux Ubuntu que ha sido especialmente modificada para no afectar en manera alguna al ordenador en estudio.

Una herramienta muy versatil, comoda y facil de usar; en resumen, imprescincible para cualquiera que desee trabajar en este campo.

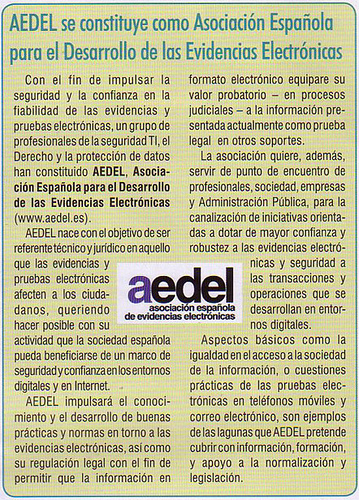
¡Gracias SIC!

Publicado por AEDEL el 8 de Diciembre de 2008 | Comentarios (0)

Via :: Revista SIC, Noviembre 2008

Acerca de aedel

Con el fin de impulsar la seguridad y la confianza en la fiabilidad de las evidencias y pruebas electrónicas, un grupo de profesionales de la seguridad TI, el Derecho y la protección de datos han constituido AEDEL.
Seguir leyendo...

Opciones para suscribirte

 Suscríbete mediante un lector RSS o vía correo electrónico:

Teclee su email:  

BÚSQUEDA